Regel-Workflow mit Freigaben
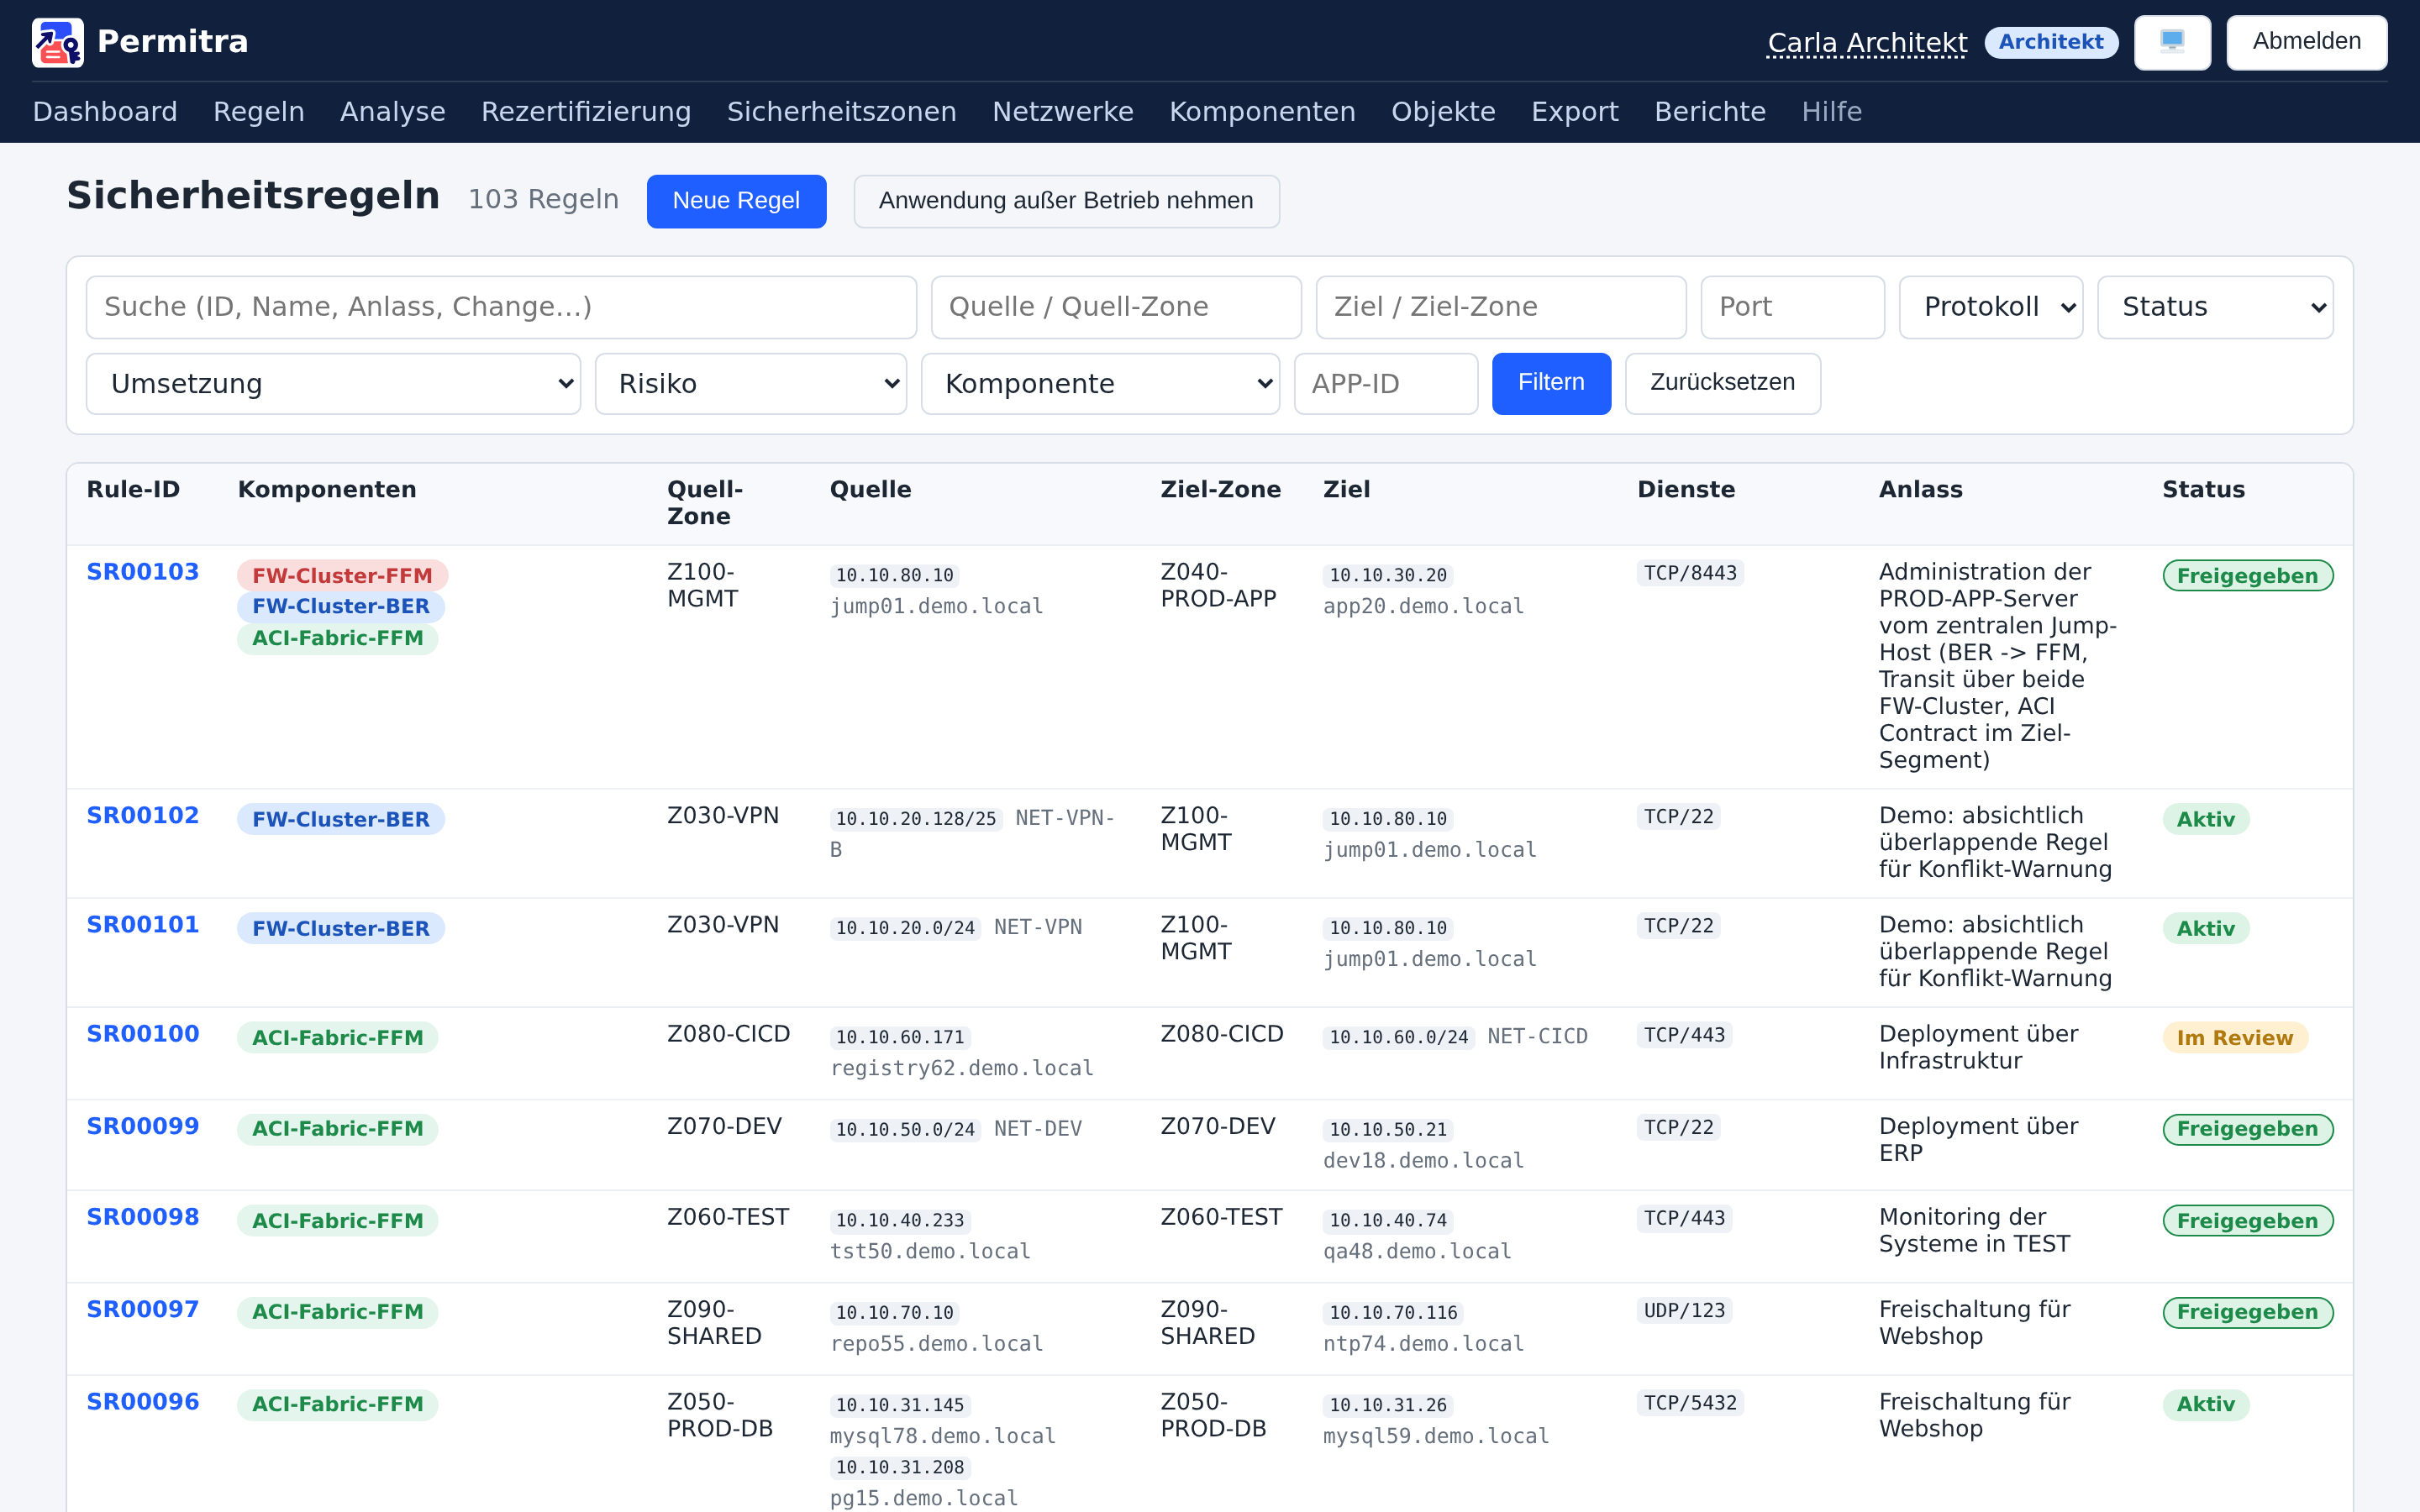
Eindeutige Rule-IDs, Entwurf → Im Review → Freigegeben → Aktiv,
wobei „aktiv" erst gilt, wenn der Betrieb die Umsetzung auf allen Komponenten
bestätigt hat. Versionshistorie, Kommentare, Rezertifizierung ablaufender Regeln.
Gelöscht wird nie: eine nicht mehr benötigte Regel bekommt den Status „gelöscht"
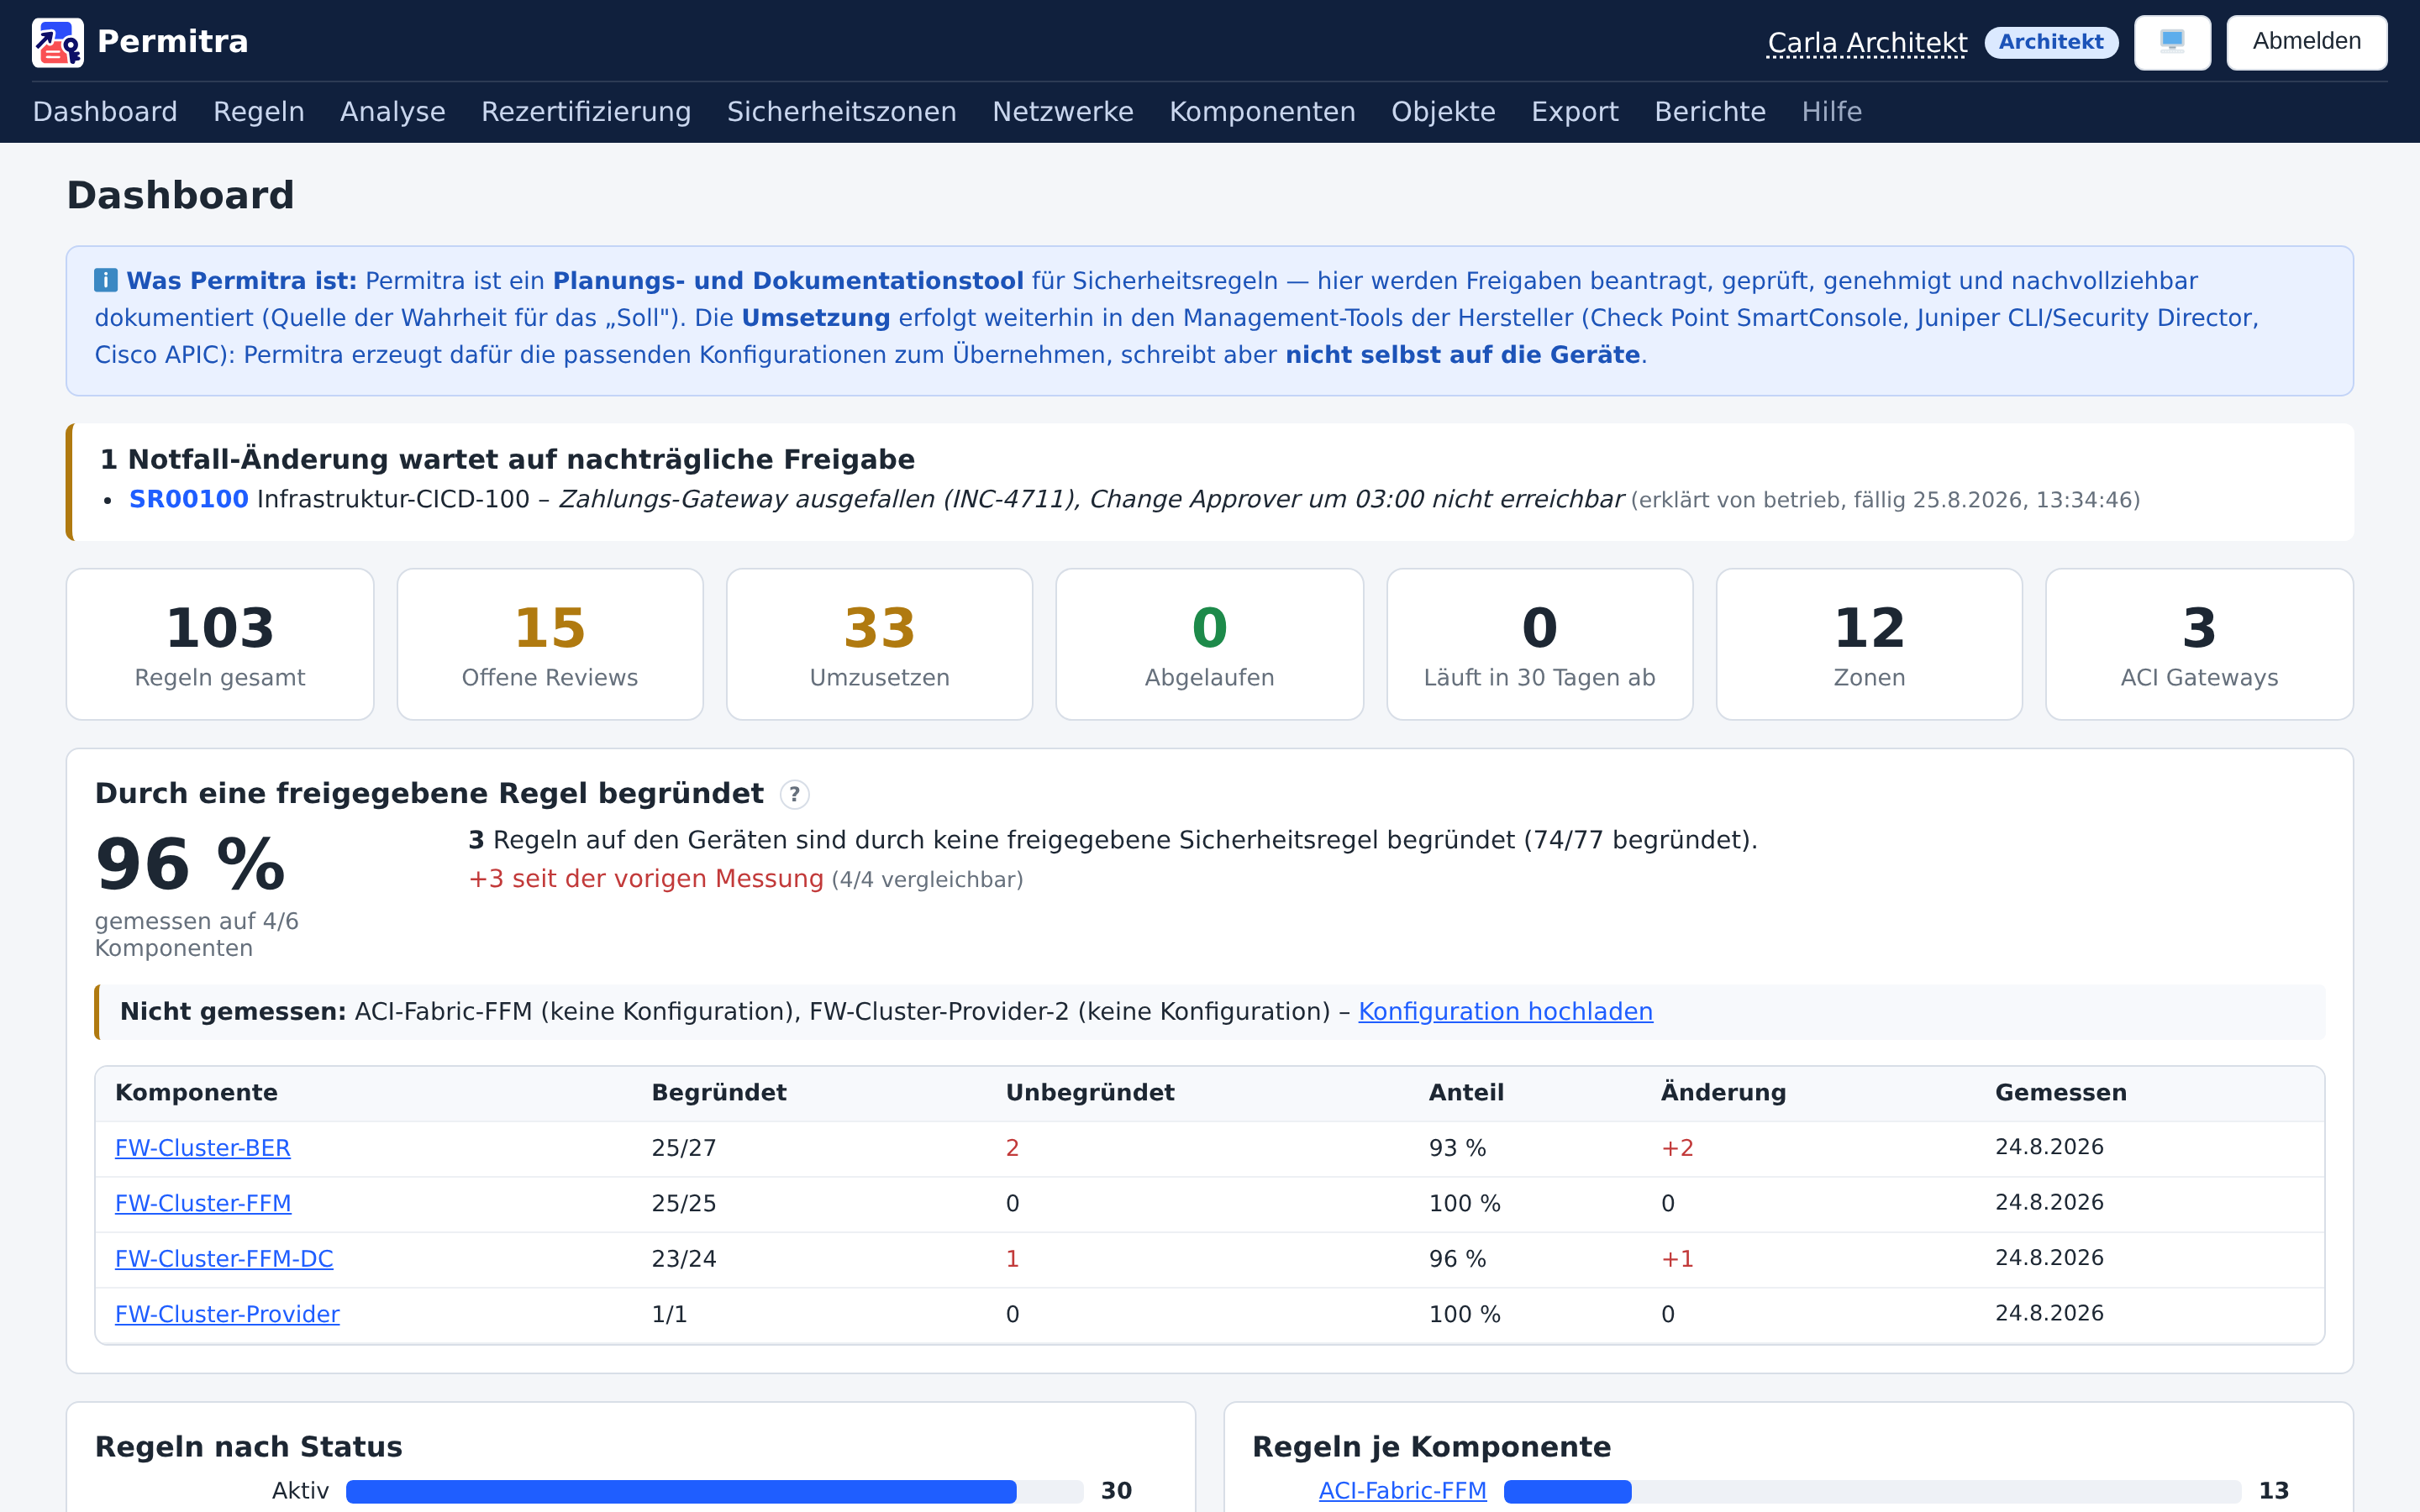
und bleibt sichtbar. Für den Notfall um drei Uhr nachts gibt es einen eigenen,
bewusst engen Weg: die bereits gesetzte Regel wird nachträglich dokumentiert
und verfällt ohne Freigabe von selbst.
Sicherheitszonen nach BSI
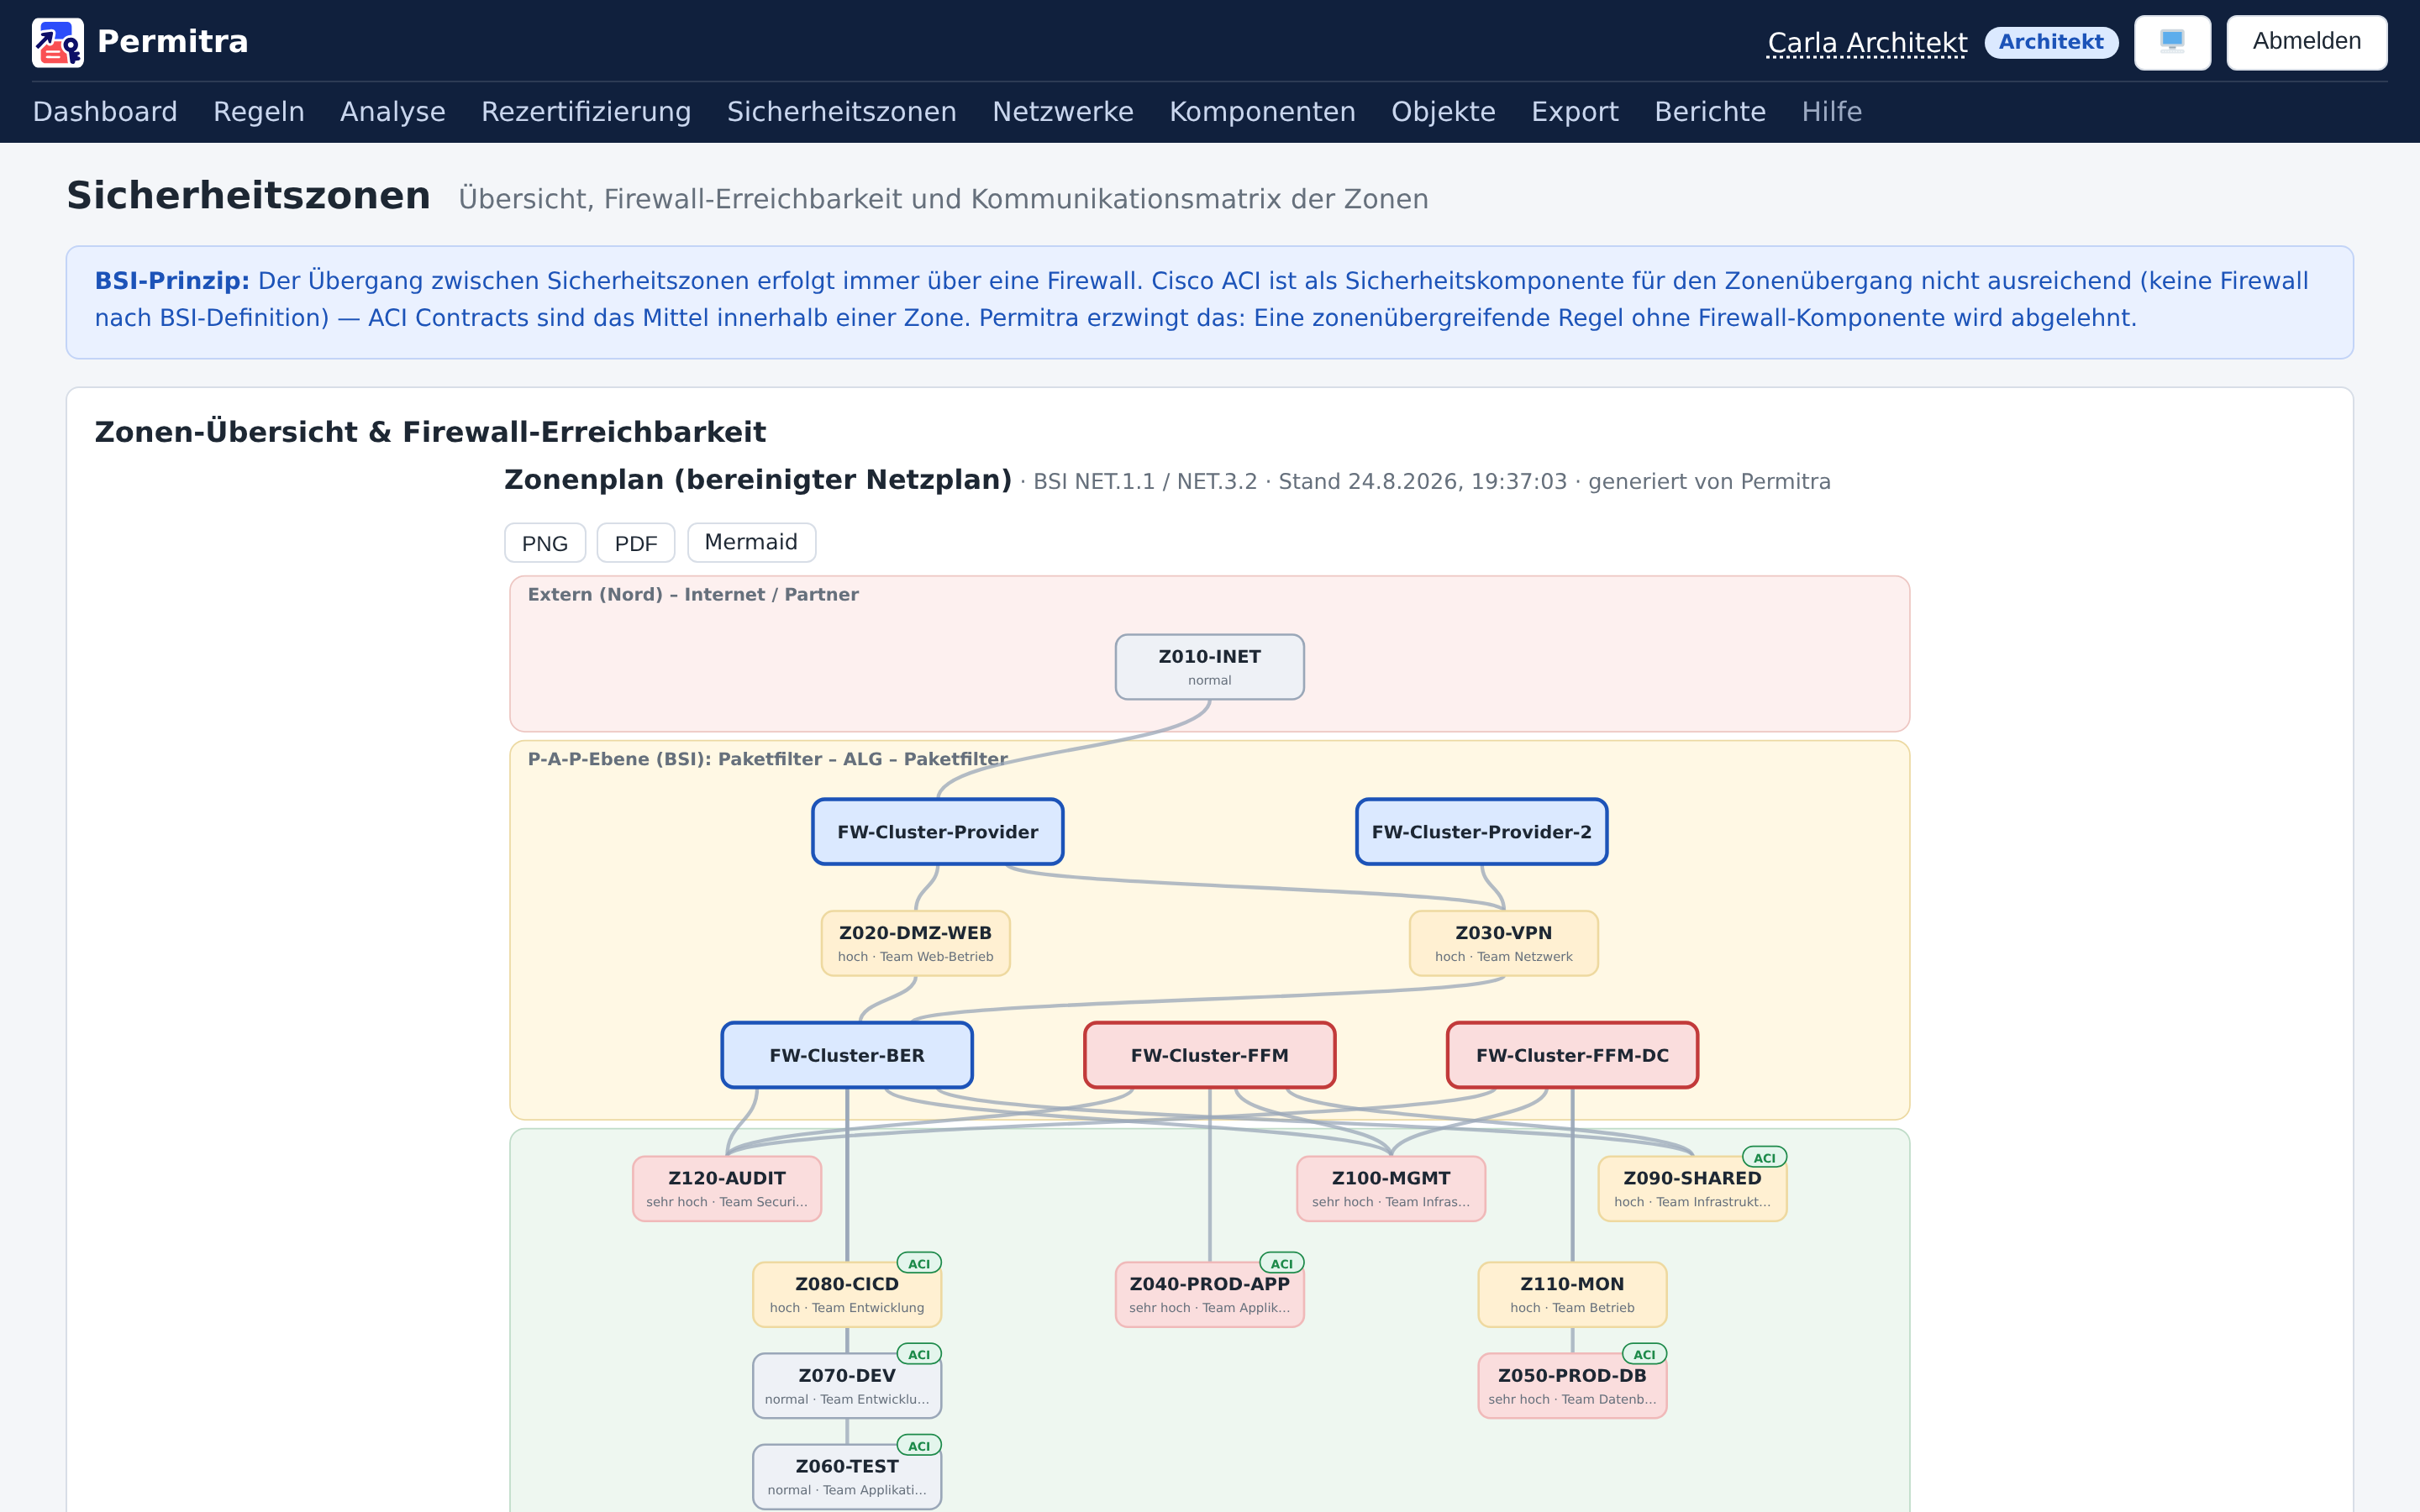
Zonen-Kommunikationsmatrix (Allow/Block) mit P-A-P-Modell: Zonenübergänge
laufen immer über eine Firewall, ACI wirkt nur innerhalb einer Zone.
Matrix-Änderungen brauchen zwei Freigaben.
Netzwerk-Registry
Jedes Netz gehört zu genau einer Zone. Quell- und Ziel-Zonen einer Regel
werden automatisch aus den Adressen abgeleitet – Änderungen an der Zuordnung
durchlaufen den Freigabe-Workflow.
Automatische Komponenten-Ermittlung
Aus Quelle und Ziel ermittelt Permitra, auf welchen Firewall-Clustern oder
ACI-Fabrics eine Regel umzusetzen ist – inklusive Umsetzungsstatus für den Betrieb.
Exporte für die Praxis
Juniper-SRX-set-Kommandos, Check Point mgmt_cli und Management-API,
Cisco-ACI-Contracts (EPG-basiert, inkl. PBR Service Graphs), Host-Firewalls
(nftables, firewalld, iptables), CSV und JSON. Über die integrierte
Capirca-/Aerleon-Anbindung zusätzlich Cisco IOS/ASA, Palo Alto,
zonenbasiertes SRX, iptables – oder direkt Capirca-Policy-YAML für
bestehende Pipelines.
Analyse & Drift
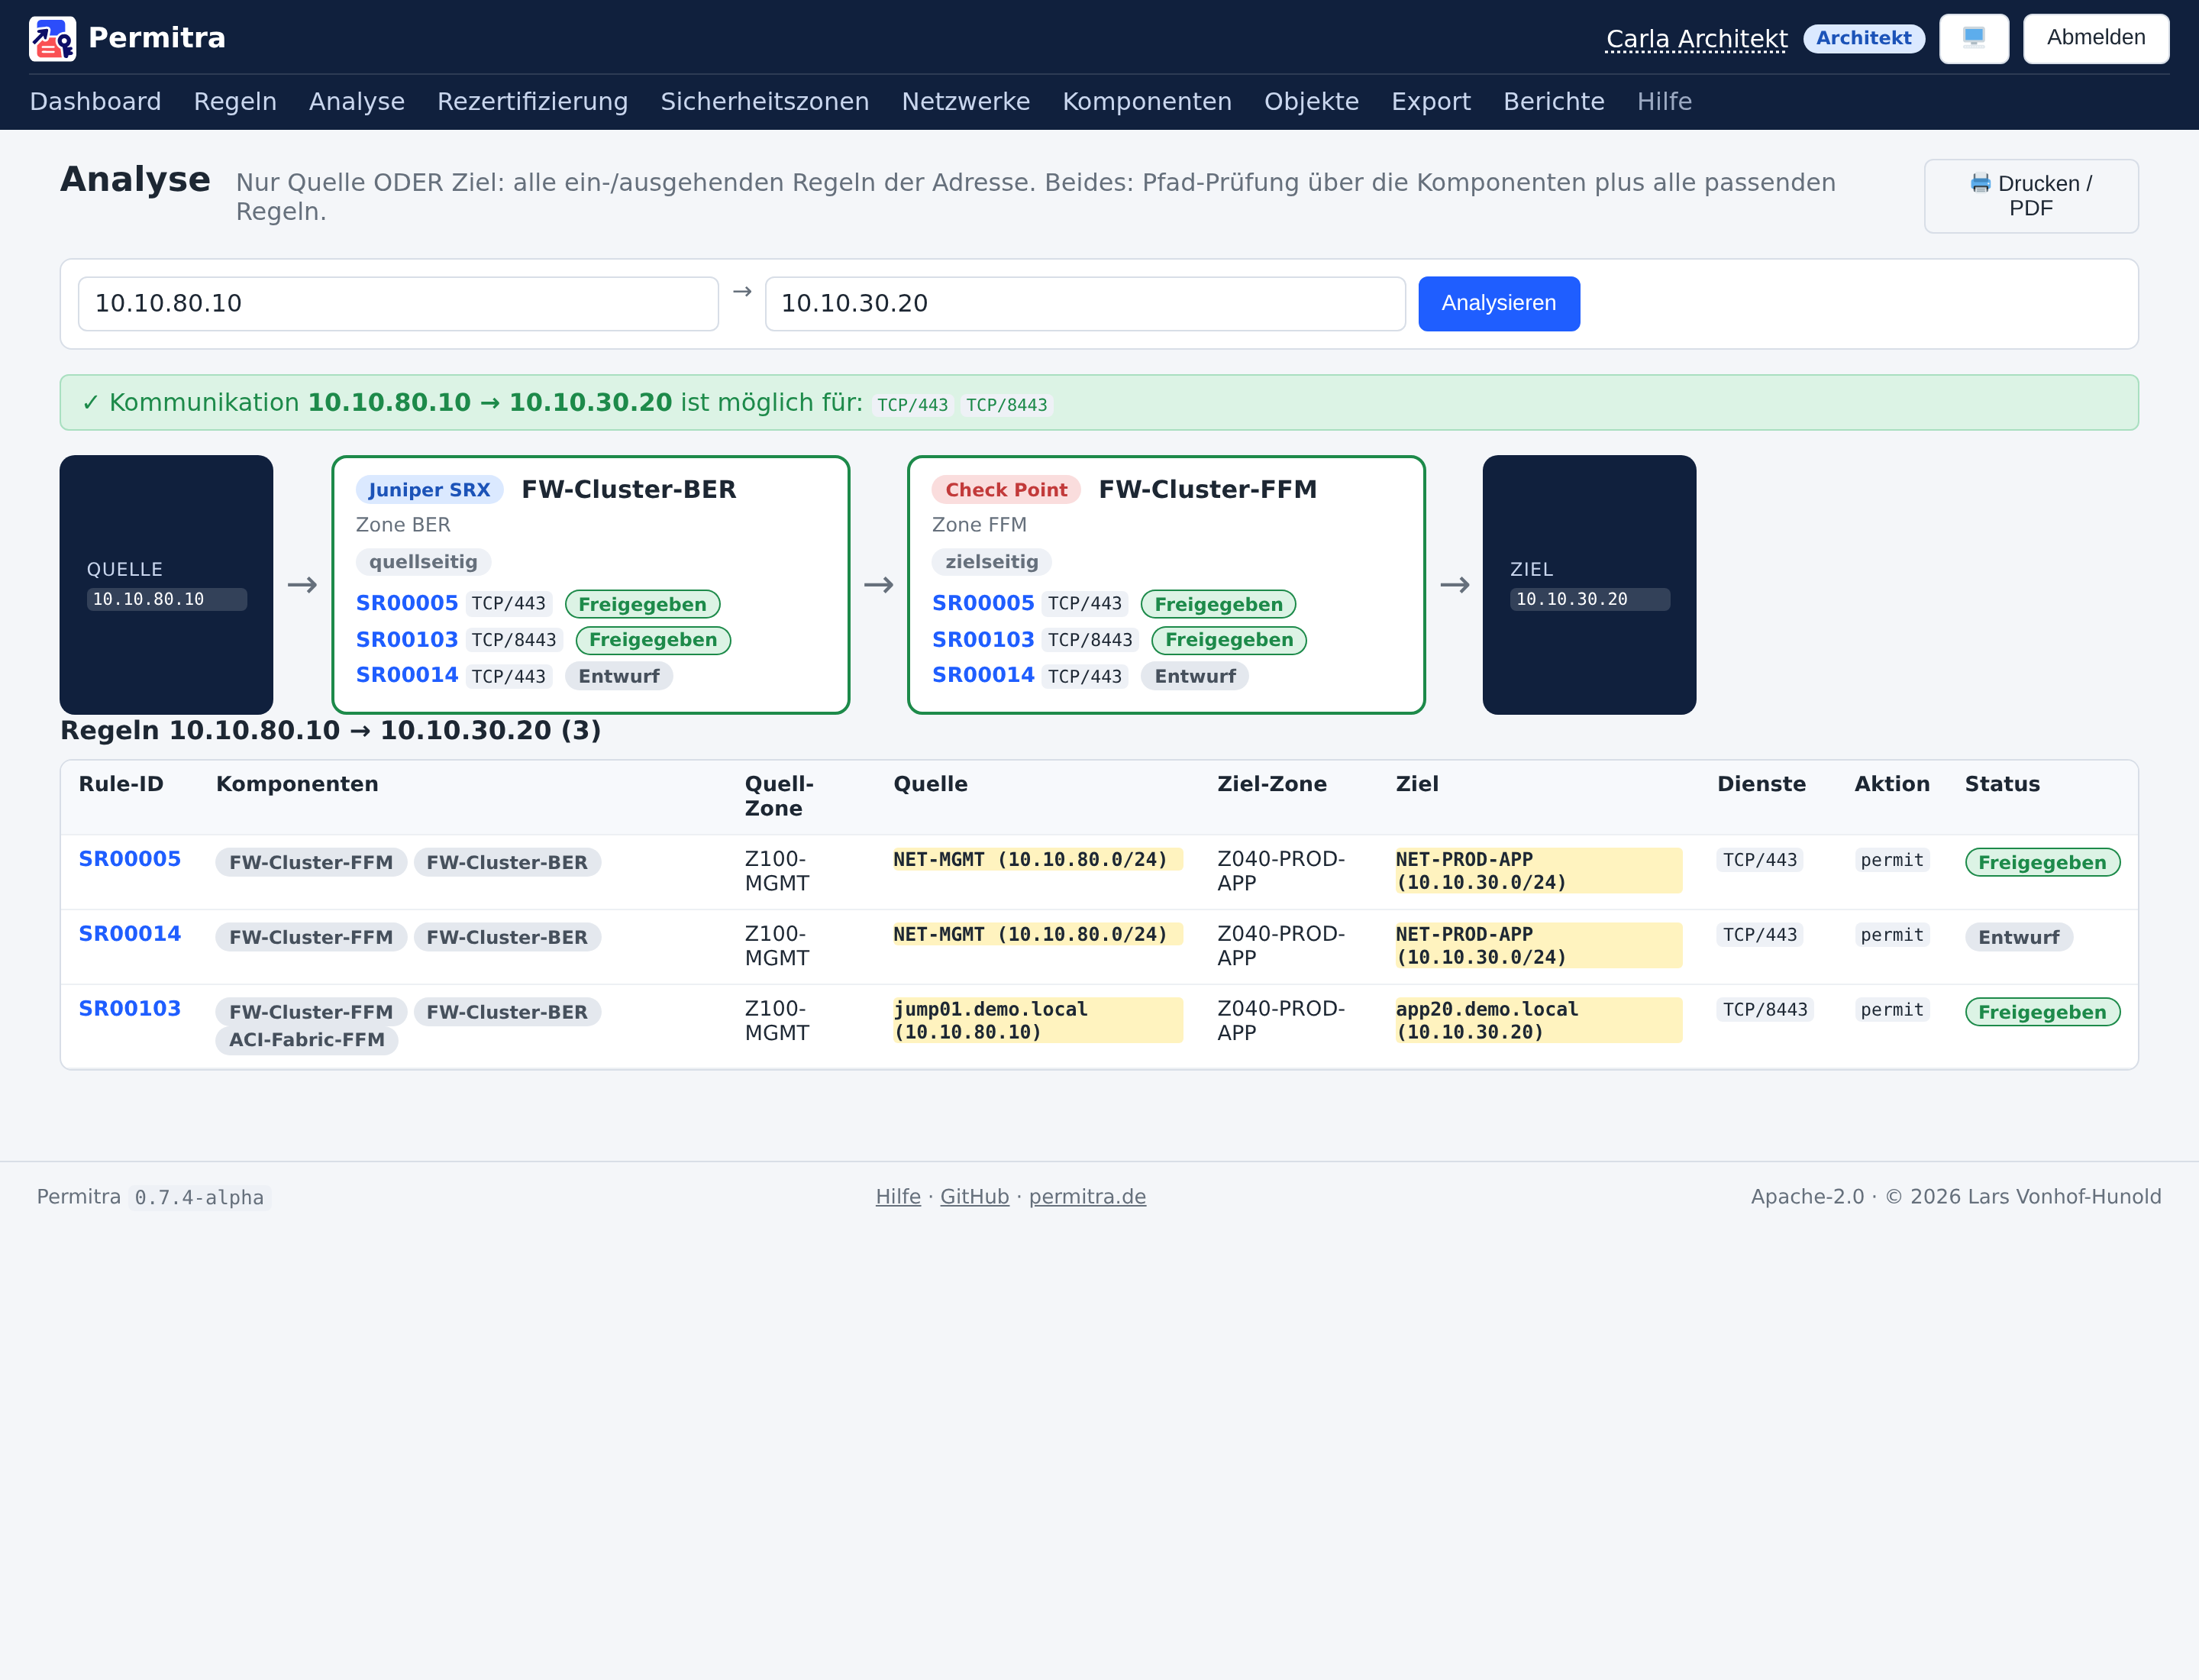
Adress-Suche und Pfad-Analyse: Der Weg wird aus den dokumentierten
Verbindungen zwischen den Firewalls abgeleitet – mehrere Firewalls hintereinander sind im
Unternehmen der Normalfall. Gibt es keinen Weg, sagt die Analyse das; gibt es zwei redundante,
zeigt sie beide, denn eine Regel auf nur einem trägt bis zum Schwenk. Dazu
Konflikt- und Risiko-Warnungen, Soll-Ist-Abgleich gegen hochgeladene Gerätekonfigurationen.
Der Abgleich beantwortet beide Richtungen: sind meine Regeln angekommen – und ist umgekehrt
jede Regel auf dem Gerät durch eine freigegebene Sicherheitsregel begründet? Und er prüft,
ob die Regel auf dem Gerät nur das erlaubt, was freigegeben wurde.
Reports je Anwendung
Jede Regel trägt eine APP-ID; darüber lässt sich ein CSV-Report aller Regeln
einer Anwendung erzeugen – praktisch für Audits und Anwendungs-Reviews.
Revisionssichere Protokollierung & SIEM
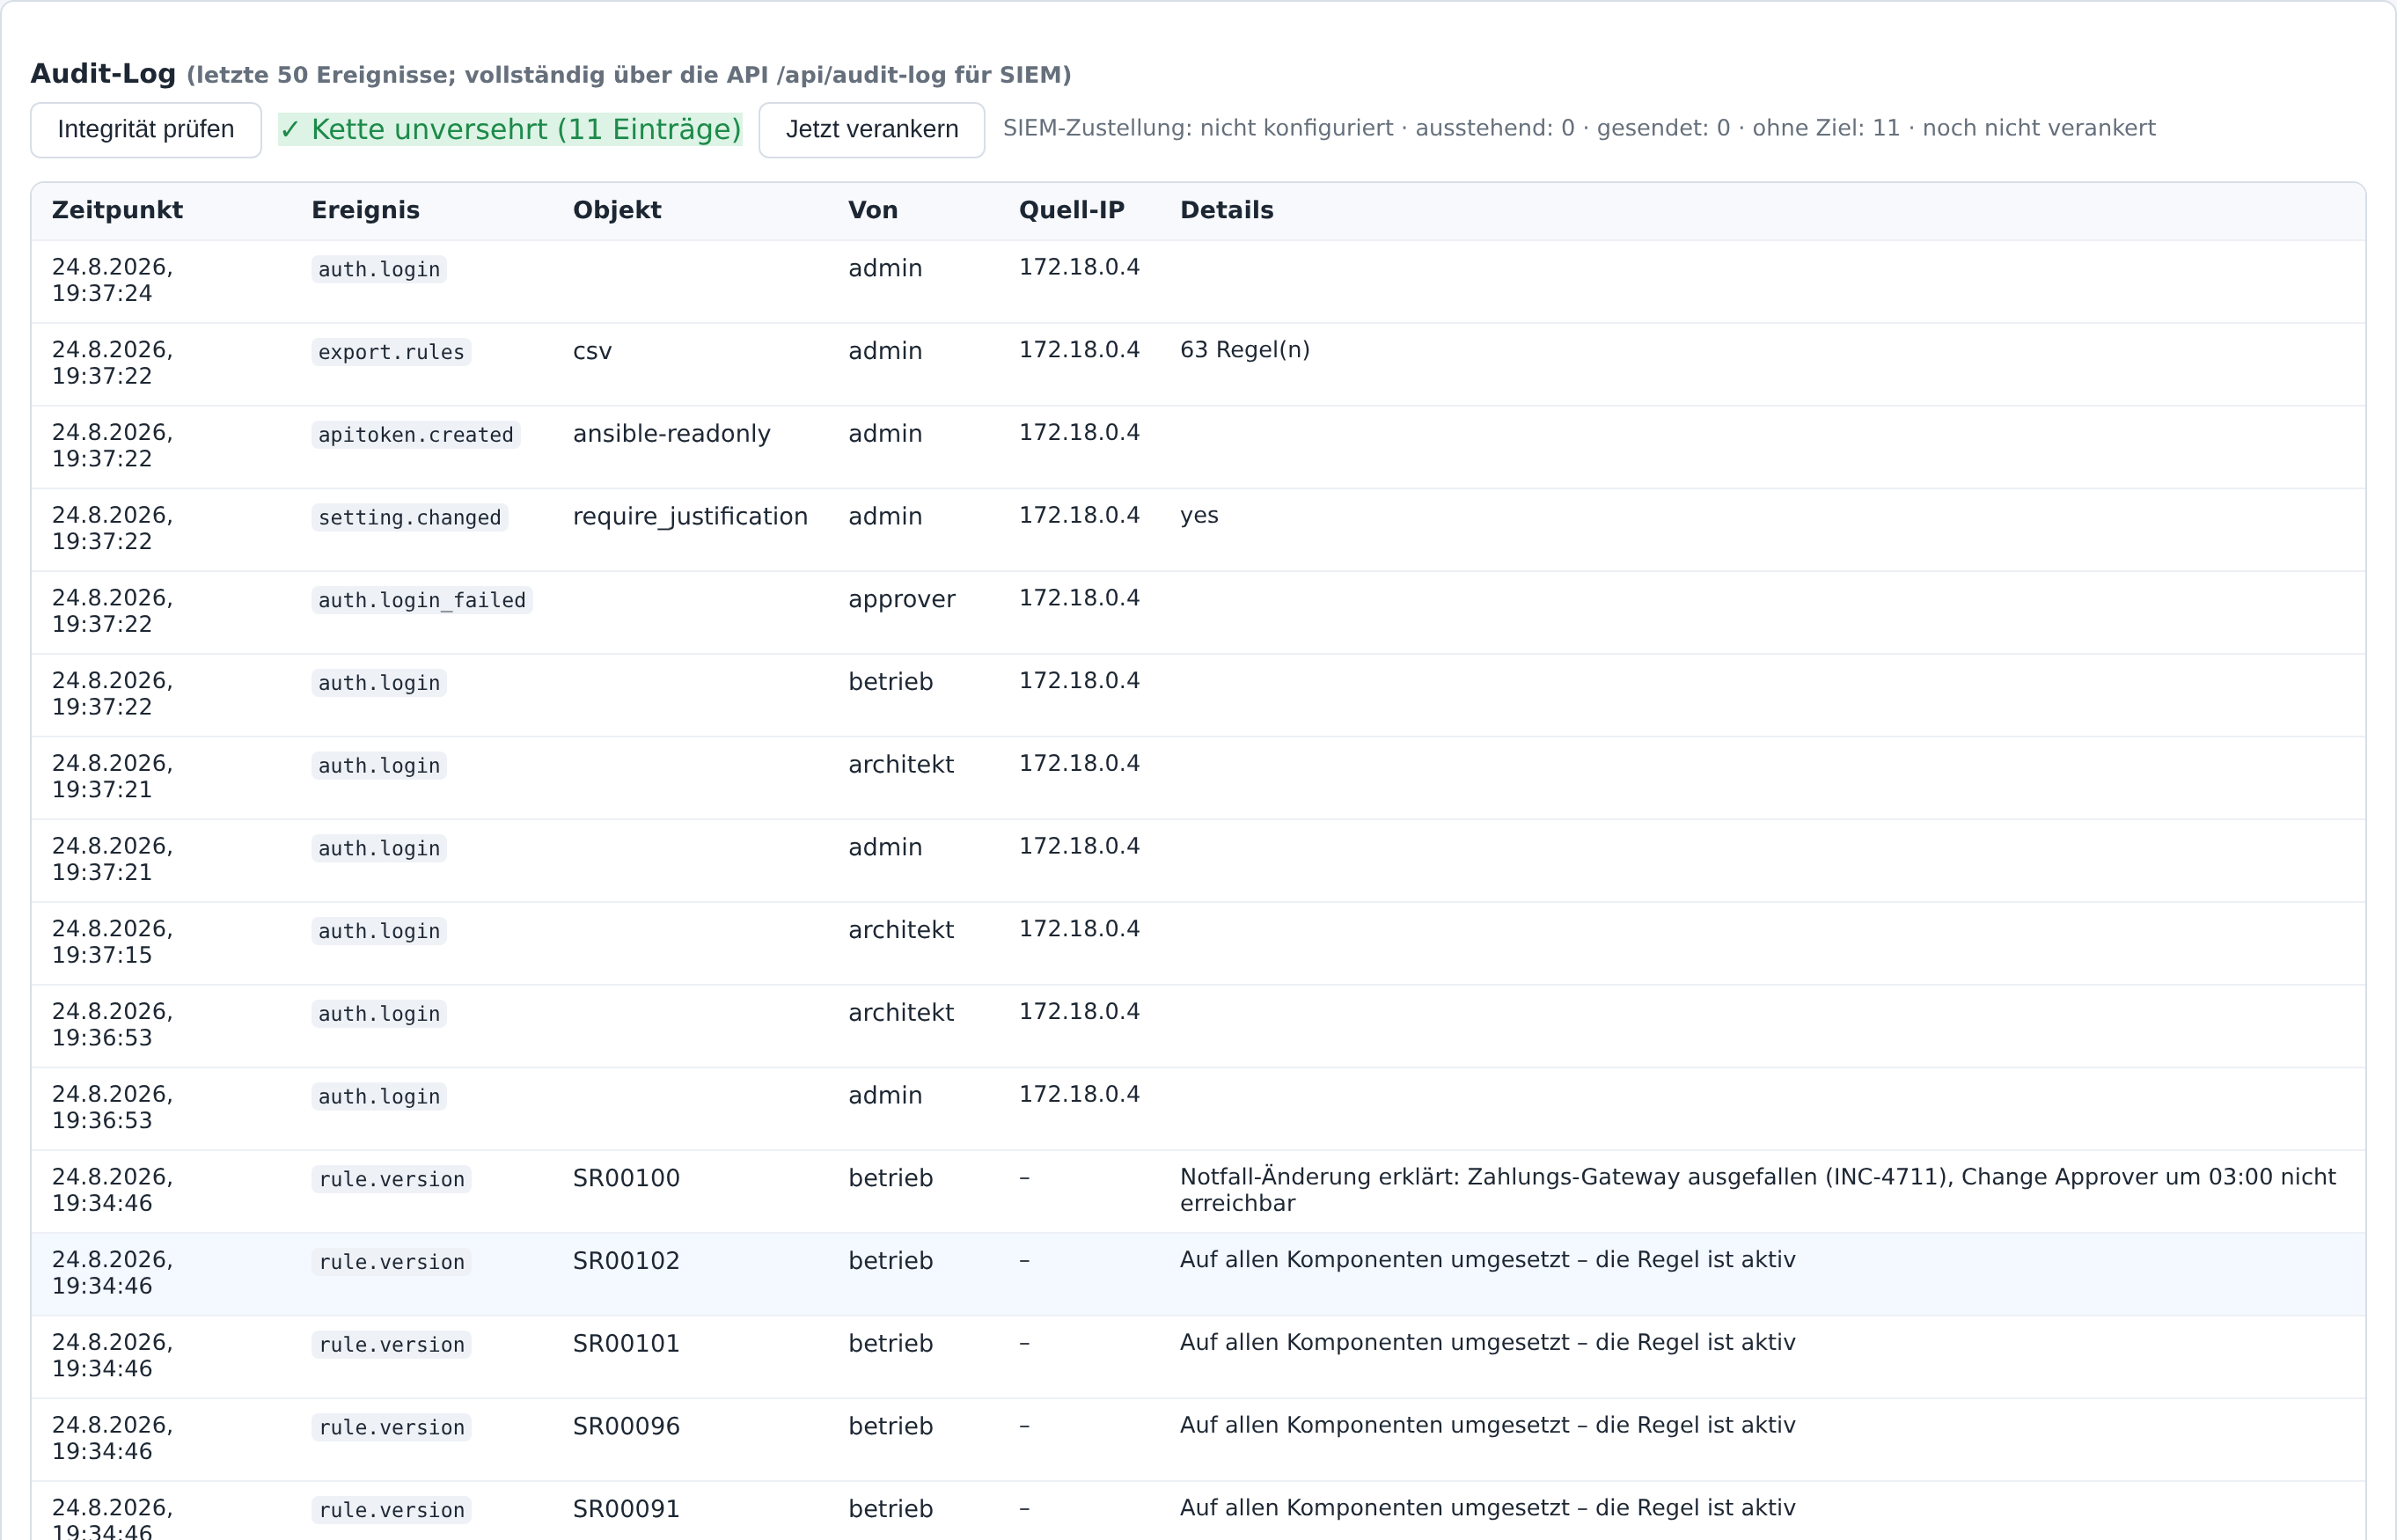
Anmelde-, Admin- und Zugriffsereignisse werden append-only mit Quell-IP protokolliert
und per SHA-256-Hash-Kette gegen Manipulation gesichert – jede nachträgliche Änderung
fällt auf, auch direkt in der Datenbank. Die Zustellung an ein SIEM erfolgt zuverlässig
(at-least-once) und übersteht Neustarts wie Ausfälle.
Automatisierung: API & NetBox
Read-only API-Tokens binden Ansible/Terraform an; Netz-Prefixe lassen sich
direkt aus NetBox importieren (Vorschau vor Übernahme). Authentisierung mit
2FA/Passkeys und Login-Sperre.
 Permitra